
HTTP Dictionary Saldırıları
Önem derecesiDüşük
enRead this article in EnglishHTTP sunucuları bir web dizini altında otomatik şekilde açılacak default.asp, index.php ya da index.html gibi varsayılan bir dosya bulamazsa ve dizin indexini gösterecek şekilde ayarlandıysa, tarayıcıda dizin indexleri gözükecektir.
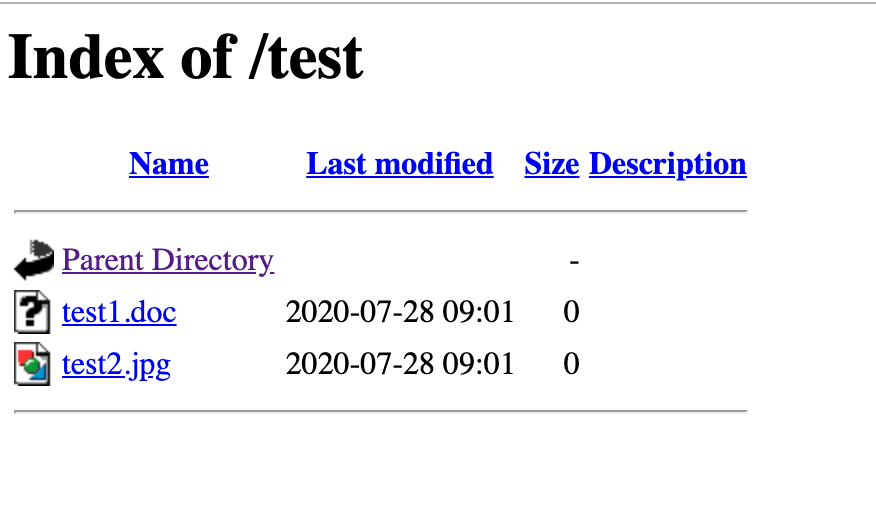
Yapılandırma dosyasında dizin indexlerini gösterecek şekilde ayarlanmış olan bir web sunucusunun dizinlerinde gezinmek istediğinizde, yukarıdakine benzer otomatik üretilmiş bir web sayfası gösterecektir. Dizin içeriğini görebilmek için o dizine giden yolu bilmek gerekir. Saldırgan her ne kadar yolu bilmese de, tüm olasılıkları içeren bir sözlük ile sonsuz sayıda deneme yapıp dizin içeriğine ulaşabilir. Dizin içeriğine ulaşması doğrudan zarar vermese de, web üzerinde görünmesini istemediğiniz içeriğe de erişilebiliyor olunacaktır.
Çözüm
Web sunucusunun varsayılan sayfa içermeyen (index.html gibi) dizinlerde otomatik dizin görünüm sayfası oluşturmasını engellemelisiniz.
Apache Web Sunucusu
Varsayılan host ve her Virtual host direktifi altında Options kısmından Indexes çıkarılmalıdır:
<VirtualHost 94.103.32.122:80>
	.
	.
	<Directory "/home/user/public_html">
	        Require all granted
	        Options Indexes Followsymlinks
	        AllowOverRide All
	</Directory>
	.
Options Followsymlinks şeklinde olmalıdır.
Nginx
/etc/nginx/nginx.conf ve diğer virtual host dosyaları içerisinde autoindex değeri off olarak eklenmelidir.
server {
        .
        .
        location / {
                index  index.php;
                autoindex off;
        }
        .
IIS Server
Ekranınızın sol alt köşesindeki pencereye basın ve klavyeden “mmc” yazın:
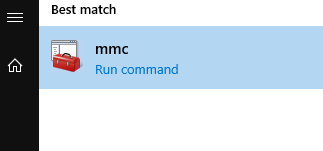
mmc uygulamasını açıp içerisine CTRL + M tuşlarına basarak IIS eklentisini ekleyin.
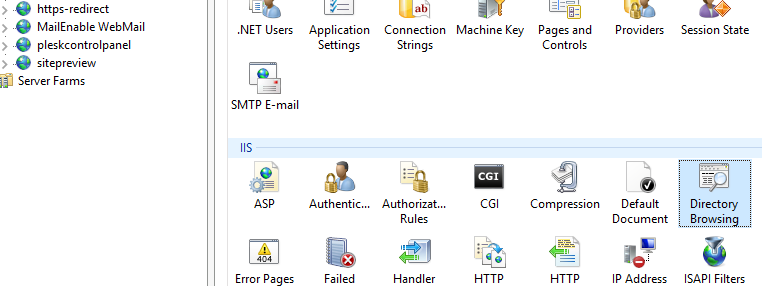
Dizin oluşturmayı kapatmak istediğiniz web sitesini seçin ve Directory Browsing butonuna basın
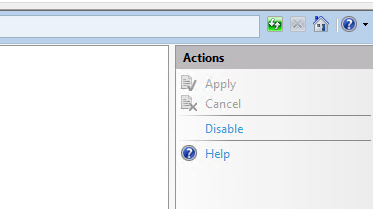
Açılan pencerede sağ üst köşedeki Disable linkini tıklayarak Dizin Oluşturmayı kapatın
Proaktif Önlemler
Ayrıca bir Web Uygulama Güvenlik Duvarı (Web Application Firewall) ya da IDS/IPS systemi kullanarak kullanıcıların bir anda yapabileceği istek sayısını limitleyebilirsiniz. Bu sayede brute-force saldırıları çok deneme yapamadan başarısız olurlar. Bu limit için bir sayfada yapılan isteklerin ortalamasının iki katı uygun bir değerdir.
Yasal Uyarı
Copyright (c) 2019 – 2026 ONLAYER Bilişim Teknolojileri A.Ş.
Bu sayfadaki içeriğin kullanımı sadece bu sayfaya link ile atıf yapılarak mümkündür. Yazılı izin olmadan değiştirilemez ve alıntı yapılamaz.
Kullanım Uyarısı: Burada belirtilen direktifler olduğu gibidir ve uygulanması sonucunda oluşabilecek servis kesintileri ve veri kaybından ONLAYER sorumlu değildir. Sistemlerin daha iyi çalışabileceği ya da daha güvenli olacağına dair hiç bir garanti verilmemektedir. Ne firma ne de yazar kullanımdan dolayı hiçbir sorumluluk kabul etmemektedir.