
SMTP Open Relay Kontrolleri
Bir web sayfasını açmak için HTTP protokolünün kullanıldığı gibi, e-posta iletimi için de SMTP ve SMTPS protokolleri kullanılır. SMTP servisinin yüklü olduğu sunucular e-posta alabilir ve iletebilir. İnternet’in ilk zamanlarında SMTP sunucuları e-posta alıp vermekle kalmıyor aynı zamanda iletici olarak da kullanılıyordu (open-relay). Spam e-postaların artmasıyla beraber bu yapılandırma kullanılmamaya başlandı. Daha sonraları ise oltalama, sahte içerik ve e-posta yoluyla zararlı yazılımların iletilmesi gibi bir çok nedenden dolayı bir çok güvenlik yapılandırması SMTP sunucularına eklenmiştir.
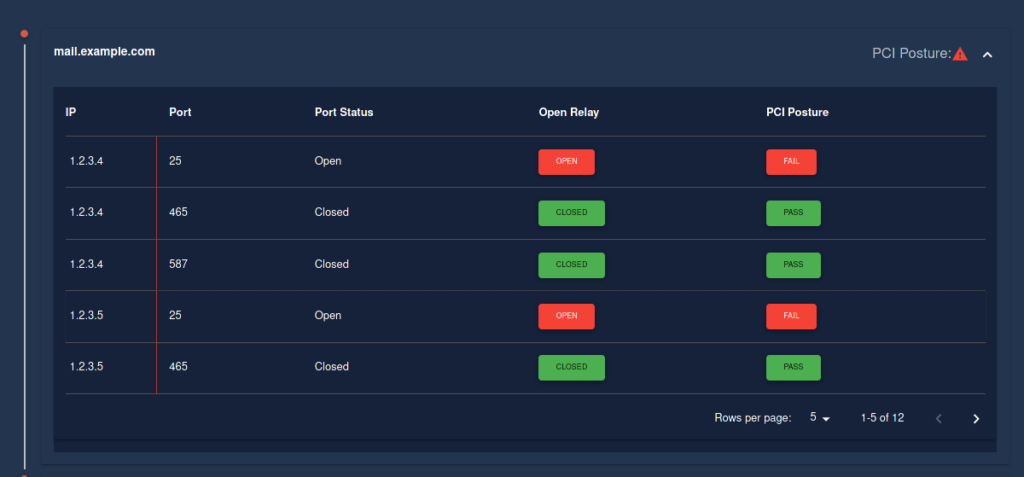
Eğer e-posta sunucunuzda open-relay açıksa, Onlayer üyeliğinizde SMTP hatasını görüntüleyebilirsiniz.
Çözümler
Open Relay’i Kapatın
SMTP suncucu tipine göre aşağıdaki adımları yapılandırma dosyalarında uygulayın:
QMAIL
/var/qmail/control/morercpthosts içerisine relay izni olan alan adlarını yazın Örnek:
alanadi.com
onlayer.com
Sendmail
/etc/mail/relay-domains içerisine relay izni olan alan adlarını yazın
Postfix
main.cf dosyasının en sonuna aşağıdaki satırları ekleyin:
smtpd_recipient_restrictions = permit_mynetworks, permit_sasl_authenticated, reject_unauth_destination smtpd_sender_restrictions = reject_unknown_sender_domain
Exim
/etc/exim/exim.conf içerisinde aşağıdaki satırda değişiklik yapın:
hostlist relay_from_hosts = 127.0.0.1
POPb4SMTP’yi kapatın
Bazı e-posta sunucuları belli bir süre içerisinde aynı hesaptan e-posta okunmuşsa, bu hesabın yaklaşık 15 dakika kadar e-posta göndermesine kimlik denetimi olmadan izin verir, bu işleme popb4smtp denir. Eskiden sıklıkla kullanılan bu yapılandırma artık e-posta sunucularında pek fazla kullanılmamaktadır. Ancak yine de kontrol etmenizde fayda var. Bunu test etmenin en kolay yolu Outlook ya da Outlook Express gibi yazılımlarda giden e-posta sunucusu ayarlarında “Giden e-posta sunucusu kimlik doğrulama gerektirmiyor” işaretliyse ve siz yine de e-posta gönderebiliyorsanız, posta sunucunuzda popb4smtp açıktır.
Bir Spam Gateway edinin
Spam gateway sistemleri bir UTM firewall ile birlikte gelebileceği gibi, tamamen kendi başına çalışabilen donanımsal ya da yazılımsal türleri bulunmaktadır. Ayrıca bu konuda cloud servisleri de bulunmaktadır. Spam gateway, posta sunucusu önünde kalkan görevi yapar. Artık posta sunucusu iç networkte kalacağı için doğrudan saldırıların tümünden korunur. Spam iletileri önemli ölçüde temizleyen bu cihazlar hem giriş hem de çıkış yönünde etkin koruma sağlar.
DMARC Kaydı ekleyin
Çoğu Internet Servis Sağlayıcı tarafından desteklenen bir çözüm DNS’e bir DMARC kaydı eklemektir. Bunun için bir DNS TXT kaydı oluşturmanız gerekir. Bu kaydın adı “_dmarc.örnek.com“ şeklinde olmalı ve “örnek” kısmı asıl alan adınızla değiştirilmelidir. Bir DMARC kayıdı bu şekilde olabilir:_dmarc.onlayer.com. 7199 IN TXT "v=DMARC1; p=reject; rua=mailto:[email protected]"
Bu kayıt şunu ifade etmektedir: “DMARC kontrolünü geçemeyen e-postaları kabul etme ve günlük olarak [email protected]“’ a rapor gönder.
Bu kaydı oluşturmak için önce DNS yönetim panelinize girin ve gösterilen gibi yeni bir TXT kaydı oluşturun.
TXT Kayıt Adı: _dmarc.example.com
TXT Kayıt Değeri: v=DMARC1; p=reject; rua=mailto:noreply@örnek.com
Bu ayar alan adınızdan kimlik doğrulamadan e-posta atılmasını tamamen engelleyecektir. Eğer G-Suite gibi bir servis sağlayıcı kullanıyorsanız bu en güvenli çözümdür.
Eğer şaibeli e-postaları kabul etmemek yerine karantinaya almak isterseniz p=quarantine, sadece gözlemlemek isterseniz p=monitor şeklinde ayarlayabilirsiniz.
Unutmayın, DNS kayıtlarındaki değişikliklerin tamamen yayılması 48 saate kadar sürebilir.
SPF Kaydı Ekleyin
MX kayıtları bir alan adı için e-posta iletmeye ve almaya yetkili sunucuları tanımlar. Siz e-posta gönderdiğinizde, uygulamanız MX kaydının bulunduğu IP adresine iletiyi gönderecektir. Bir e-postanın hangi adrese iletileceği konusunda çok iyi bir fikir veren MX kaydı, bir e-postanın hangi e-posta sunucusu üzerinden gönderilebileceğine dair hiç fikir vermemektedir. Bu açığı da SPF kayıtları kapatmaktadır. DNS sistemi taralandığında SPF düşünülmediğinden “MX” ya da “A” gibi kendine özel bir kodu yoktur, bunun yerine DNS kayıtları arasına açıklama metni konulması için tasarlanmış TXT kayıtlarını kullanır. SPF, bir e-posta alan adının hangi IP adreslerinden ileti gönderebileceği bilgisini içerir.
Aşağıdaki sitelerden SPF kaydı oluşturmak için yardım alabilirsiniz:
Üretilen SPF kaydını DNS TXT kaydı olarak girdiğinizde, başka sunuculardan sizin adınıza e-posta gönderilmesine engel olabilirsiniz.